Мы используем файлы cookie для улучшения вашего опыта использования сайта. Это позволяет нам анализировать, как посетители взаимодействуют с сайтом, и делать его лучше. Продолжая использовать сайт, вы соглашаетесь на использование файлов cookie. Подробную информацию вы найдете в политике обработки персональных данных и файлов cookie.

Сертифицированный специалист Check Point по построению VPN туннелей

Check Point Certified VPN Specialist (CPVS)

Вендор:
Check Point
Направление:
Безопасность
Продукт:
Check Point VPN
Код курса:
CPVS
Длительность:
3 дня | 24 ак. часа
Цена:

4290 BYN с НДС 20%

Этот курс предоставляет расширенные знания и практические навыки проектирования, настройки и устранения неполадок для VPN-решений Check Point.

Вы изучите различные варианты развертывания VPN: Site-to-Site», Remote Access, Mobile Access.

Курс охватывает ключевые технологии, такие как IPSec и IKE/IKEv2, VPN-Community, методы аутентификации и Encryption Domain, а также расширенные темы, такие как интеграция NAT, PKI, высокая доступность и SD-WAN. Посредством практических занятий и реальных сценариев участники развивают навыки, необходимые для внедрения, управления и устранения неполадок в безопасных VPN средах.

Целевая аудитория

Курс рекомендован и будет полезен тем, кто занимается поддержкой, инсталляцией или администрированием VPN решений на основе технологий Check Point: – системным администраторам, системным инженерам, менеджерам по безопасности, сетевым инженерам, а также тем, кто собирается сдавать экзамены на сертификацию CCSM.

Предварительные требования

Уверенные знания по администрированию операционных систем на базе Linux и MS Windows, принципов работы Интернет и Интранет сетей, основ ИБ, умение работать в консольных текстовых редакторах UNIX, минимум шесть месяцев практической работы по администрированию файрвола Check Point.
Модуль 1: Знакомство с Check Point VPN

  • Основные компоненты решения Check Point VPN.
  • Изучение различий между вариантами реализации VPN: Site-to-Site VPN, Remote Access VPN, Mobile Access VPN.
  • Знакомство с методами шифрования и обмена ключей, использующихся в Check Point VPN.
  • Влияние политик файрвола на работу VPN.

Лабораторная работа:

  • Проверка настроек лабораторного стенда,
  • Обновление конфигурации для использования IKE2
  • Проверка работы VPN

Модуль 2: Настройка Site-to-Site VPN

  • Знакомство с базовыми и расширенными настройками Site-to-Sive VPN.
  • Использование сертификатов и общих секретов для взаимной аутентификации при построении VPN со сторонними шлюзами.
  • Настройка Link Selection.
  • Управление тоннелями.

Лабораторная работа:

  • Просмотр параметров VPN Community
  • Изменение топологии VPN (Mesh to Star)
  • Проверка VPN
  • Настройка VPN-маршрутизации
  • Редактирование VPN Community
  • Изменение Access Control Policy
  • Проверка работы Route-Based VPN

Модуль 3: Расширенная настройка Site-to-Site VPN

  • Использование внешнего сервера Certificate Authority.
  • Настройка политики для маршрутизации трафика между VPN туннелями.
  • Анализ ключевых факторов проектирования для интеграции VPN и NAT.
  • Сравните сценариев использования резервирования интернет-каналов (ISP Redundancy) и технологии SD-WAN.
  • Развёртывание доверенного центра сертификации (external Trusted Certificate Authority).

Лабораторная работа:

  • Проверка работы Route-Based VPN
  • Настройка BGP маршрутизации
  • Настройка Route Redistribution
  • Проверка работы VPN и динамической маршрутизации
  • Настройка Route-Based VPN со сторонним (не Check Point) VPN нлюзом
  • Настройка взаимодействия по протоколу BGP
  • Настройка OSPF Route Redistribution
  • VPN и Динамическая маршрутизация

Модуль 4: Настройка Remote Access VPN

  • Знакомство с решениями Check Point для удаленного доступа пользователей и с тем какие у них есть особенности и различия.
  • Обеспечение защиты клиента при удалённом VPN доступе.
  • Compare authentication methods and determine the appropriate option for a given deployment.
  • Сравнение доступных методов аутентификации пользователей и выбор подходящего варианта аутентификации для конкретной среды развёртывания.
  • Знакомства с Multiple Entry Point (MEP).
  • Настройка удаленного доступа в SmartConsole.

Лабораторная работа:

  • Конфигурирование Remote Access VPN
  • Настройка Office Mode
  • Настройка и проверка работы Local User Authentication
  • Настройка и проверка работы Active Directory Authentication
  • Проверка доступа VPN пользователей к внутренним ресурсам

Модуль 5: Расширенная настройка Remote Access VPN

  • Знакомство с тем, каким образом механизм Multiple Entry Points (MEP) повышает доступность Remote Access VPN.
  • Как режим Visitor Mode влияет на выбор шлюза и переключение на резервный шлюз (failover) в средах MEP.
  • Как работают различные варианты входа в систему при аутентификации в Remote Access VPN.
  • Синтаксический разбор сертификатов и его роль в сопоставлении с идентификационными данными пользователя.
  • Повышение уровня безопасности за счёт использования передовых методов аутентификации (DynamicID и аутентификация устройств).

Лабораторная работа:

  • Пересмотр настроек Remote Access VPN
  • Подготовка сайта Bravo
  • Активация Multiple Entry Point
  • Обновление политик сайта Policy
  • Проверка основного подключения.
  • Проверка резервного подключения

Модуль 6: Mobile Access VPN

  • Объяснение, каким образом программный блейд Mobile Access (MAB) обеспечивает безопасность удаленных коммуникаций.
  • Определение и разграничение функции мобильного доступа (Mobile Access), включая порталы, трансляцию ссылок, нативные приложения и reverse proxy сервер.
  • Описание модели политики безопасности для Mobile Access VPN.
  • Описание дополнительных средств защиты в рамках Mobile Access, включая проверку соответствия конечных устройств (endpoint compliance scanning) и функцию Secure Workspace.

Лабораторная работа:

  • Активация Mobile Access VPN
  • Настройка аутентификации для Mobile Access VPN.
  • Настройка политики для Mobile Access VPN.
  • Развёртывание Guacamole Web Application
  • Настройка доступа нативного приложения к A-Host
  • Проверка подключения с помощью Mobile Access VPN.

Модуль 7: VPN Troubleshooting

  • Используйте соответствующих команд и инструментов для поиска и устранения неполадок, связанных с VPN.
  • Освоение многоуровневой методикой устранения неполадок VPN, позволяющей локализовать проблемы на этапах IKE (фаза 1), IPSec (фаза 2) и при передаче трафика.
  • Описание функций VPN-демонов Check Point — IKED и VPND, — а также VPN-модуля ядра в процессе согласования туннеля и обработки трафика.
  • Изучение того, как в процессе отладки собираются журналы, касающиеся проблем с установлением туннеля и обработкой трафика.
  • Анализ информации для устранения неполадок VPN на различных этапа согласования в протоколах IKEv1 и IKEv2.
  • Знакомство с типичными ситуациями, при которых возникают сбои в работе VPN, а также с инструментами, используемыми для их расследования.

Лабораторная работа:

  • Подготовка стенда
  • Анализ и устранение проблем с прохождением трафика в Remote Access VPN
  • Анализ и устранение проблем с прохождением трафика между сайтами Alpha и Bravo
  • Анализ и устранение проблем с прохождением трафика между сайтами Alpha и Charlie
  • Проверка восстановленной функциональности
  • Восстановление сетевого окружения
Онлайн формат обучения

Онлайн обучение - это курс, который проходит в режиме реального времени под руководством преподавателя по такому же графику как и очное обучение. Наш учебный центр может организовывать курсы только в онлайн формате или в смешанном, когда часть слушателей находится в классе очно, а часть подключается онлайн.

Занятия на большинстве наших курсов занимают 8 академических часов в день (с 10:00 до 17:00), также есть отдельные программы вечернего онлайн обучения. Чтобы наши студенты не уставали в процессе учебы, мы делаем небольшие перерывы на чай/кофе, при полнодневном обучении также есть время на полноценный обеденный перерыв.

В процессе обучения вы сможете задавать вопросы и общаться с преподавателем и остальными участниками как с помощью чата, так и голосом при наличии микрофона.

В зависимости от выбранной программы обучения, каждому участнику будет предоставлен доступ к заренее настроенной виртуальной машине с лабораторными заданиями. Для удобства мы рекомендуем слушателям подключить 2 монитора, на одном из которых будет учебный материал/трансляция преподавателя, а на другом открыт стенд для выполнения практических заданий. На части из курсов (не всех) предусмотрена запись тренинга, которую слушатели могут просмотреть, если по какой-то причине пропустили часть занятия.

Документы об окончании курса

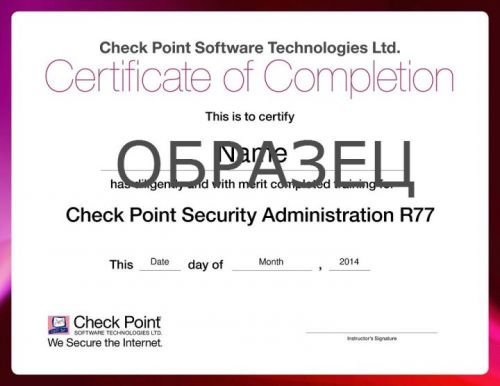
  • Сертификат Check Point об окончании авторизованного курса
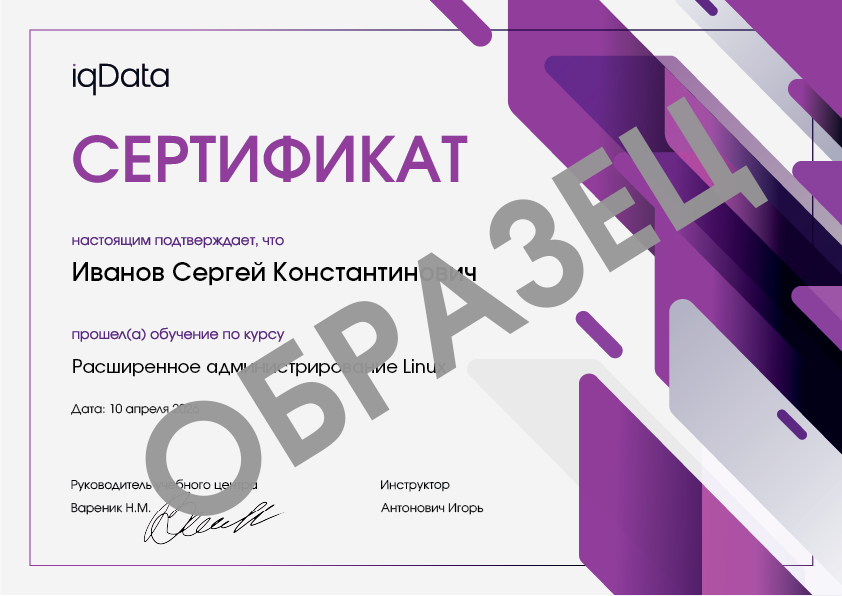
  • Сертификат Учебного центра iqData
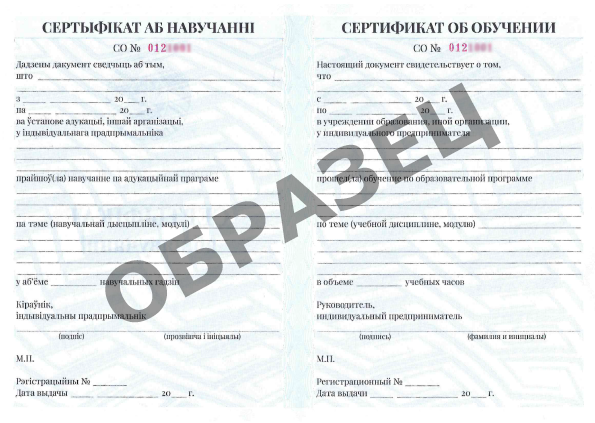
  • Cертификат об обучении установленного образца

check point сертификат iqData об обучении на курсеСертификат установленного образца

Учились на этом курсе?
Ближайшие даты
16-18 декабря
10:00 - 17:00
Онлайн
1-3 февраля
10:00 - 17:00
Онлайн
9-11 марта
10:00 - 17:00
Онлайн
26-28 апреля
10:00 - 17:00
Онлайн
31 мая - 2 июня
10:00 - 17:00
Онлайн