Мы используем файлы cookie для улучшения вашего опыта использования сайта. Это позволяет нам анализировать, как посетители взаимодействуют с сайтом, и делать его лучше. Продолжая использовать сайт, вы соглашаетесь на использование файлов cookie. Подробную информацию вы найдете в политике обработки персональных данных.

Анализ пакетов с помощью Wireshark’а

Вендор:
Авторский курс, AntColony
Направление:
Безопасность
Продукт:
Wireshark
Код курса:
ANT-N102
Длительность:
5 дней | 40 ак. часов
Цена:

6960 BYN с НДС 20%

Материал данного курса позволит слушателю изучить возможности и приемы по анализу сетевого трафика с помощью п/о Wireshark.

Аудитория курса

Инженеры, занимающиеся сетями передачи данных.

Предварительные требования

Необходимы знания о работе сетей TCP/IP на уровне курса "Сети TCP/IP".

Модуль 1. АНАЛИЗ СЕТЕВОГО ТРАФИКА И WIRESHARK.

• Стек TCP/IP. Инкапсуляция сетевого трафика.
• Сбор трафика в сети. Архитектура и подходы.
• Протоколы SPAN, RSPAN, ERSPAN.
• Поведение сетевых карт при сборе трафика.
• Wireshark как инструмент анализа сетевого трафика.

МОДУЛЬ 2. ИНТЕРФЕЙС И ОСНОВНЫЕ НАСТРОЙКИ.

• Запуск и первичная настройка.
• Элементы интерфейса.
• Отображение собранного трафика.
• Отображение TCP-соединений и UDP-потоков трафика.
• Простые фильтры.
• «Экспертное меню».
• Настройка пре-процессоров.

МОДУЛЬ З. ДОПОЛНИТЕЛЬНЫЕ ВОЗМОЖНОСТИ WIRESHARK'A.

• Комплексные фильтры.
• Использование GeoIP.
• Автоматическое определение DNS-имен.
• Колоризация трафика и отдельных соединений.
• «Сборка» данных прикладных протоколов.
• Использование параметров сетевых карт.

МОДУЛЬ 4. АНАЛИЗ СТАТИСТИКИ СЕТЕВОГО ТРАФИКА.

• Вывод статистики в Wireshark’е.
• Статистика пропускной способности.
• Статистика Round-Trip Time.
• Статистика протоколов.
• Статистика конечных устройств.
• Визуализация потоков данных.

МОДУЛЬ 5. АНАЛИЗ ПРОИЗВОДИТЕЛЬНОСТИ СЕТИ.

• Зависимость задержки от пропускной способности канала. Формула Литтла.
• Классификация стеков TCP.
• Алгоритмы и дополнительные функции TCP.
• Примеры анализа и определения задержек в сети.
• Примеры расчета пропускной способности сети.

МОДУЛЬ 6. ПОИСК И УСТРАНЕНИЕ НЕИСПРАВНОСТЕЙ В СЕТИ.

• Основные индикаторы неисправностей в сети.
• Обнаружение неисправностей в сети с помощью анализа трафика.
• Примеры поиска и устранения неисправностей в сети.

МОДУЛЬ 7. АНАЛИЗ СЕТЕВЫХ ПРОТОКОЛОВ.

• Анализ протоколов семейства Ethernet.
• Анализ беспроводных сетей Wi-Fi.
• Анализ ARP.
• Анализ ICMP.
• Анализ DHCP.
• Анализ DNS.
• Анализ FTP.
• Анализ HTTP.
• Дешифрование HTTPS.
• Анализ почтовых протоколов. SMTP, IMAP, POP3.
• Анализ SMB и NetBIOS.
• Анализ протоколов IP-телефонии. RTP, RTCP, SIP.
• Воспроизведение захваченных голосовых данных.

МОДУЛЬ 8. ИСПОЛЬЗОВАНИЕ WIRESHARK'A при ОБРАБОТКЕ ИНЦИДЕНТОВ КИБЕРБЕЗОПАСНОСТИ.

• Отслеживание инцидентов кибербезопасности.
• Реагирование на инциденты кибербезопасности.
• Использование Wireshark’а для анализа трафика, релевантного инциденту.
• Примеры анализа сетевых атак с помощью Wireshark’а.
• Примеры анализа поведения вредоносного п/о с помощью Wireshark’а.
• Примеры использования Wireshark’а как инструмента Threat Intelligence.

Онлайн формат обучения

Онлайн обучение - это курс, который проходит в режиме реального времени под руководством преподавателя по такому же графику как и очное обучение. Наш учебный центр может организовывать курсы только в онлайн формате или в смешанном, когда часть слушателей находится в классе очно, а часть подключается онлайн.

Занятия на большинстве наших курсов занимают 8 академических часов в день (с 10:00 до 17:00), также есть отдельные программы вечернего онлайн обучения. Чтобы наши студенты не уставали в процессе учебы, мы делаем небольшие перерывы на чай/кофе, при полнодневном обучении также есть время на полноценный обеденный перерыв.

В процессе обучения вы сможете задавать вопросы и общаться с преподавателем и остальными участниками как с помощью чата, так и голосом при наличии микрофона.

В зависимости от выбранной программы обучения, каждому участнику будет предоставлен доступ к заренее настроенной виртуальной машине с лабораторными заданиями. Для удобства мы рекомендуем слушателям подключить 2 монитора, на одном из которых будет учебный материал/трансляция преподавателя, а на другом открыт стенд для выполнения практических заданий. На части из курсов (не всех) предусмотрена запись тренинга, которую слушатели могут просмотреть, если по какой-то причине пропустили часть занятия.

Документы об окончании курса

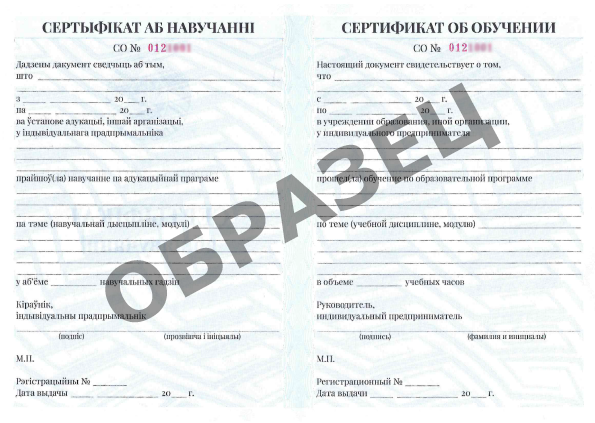
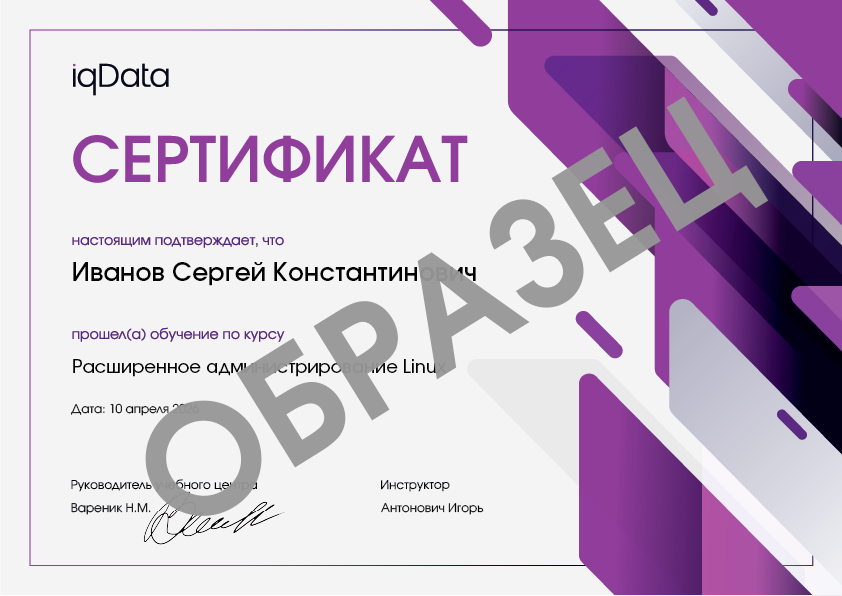
  • Сертификат Учебного центра iqData
  • Cертификат об обучении установленного образца

сертификат iqData об обучении на курсеСертификат установленного образца

Учились на этом курсе?

Другие курсы Кибербезопасность сетей TCP/IP

ANT-N101
5 дней | 40 ак. часов
ANT0013
3 дня | 24 ак. часа
ANT0103
3 дня | 24 ак. часа
ANT0011
5 дней | 40 ак. часов
Ближайшие даты
5-9 апреля
10:00 - 17:00
Онлайн