Мы используем файлы cookie для улучшения вашего опыта использования сайта. Это позволяет нам анализировать, как посетители взаимодействуют с сайтом, и делать его лучше. Продолжая использовать сайт, вы соглашаетесь на использование файлов cookie. Подробную информацию вы найдете в политике обработки персональных данных.

Обработка инцидентов кибербезопасности

Вендор:
Авторский курс, AntColony
Направление:
Безопасность
Продукт:
-
Код курса:
ANT0401
Длительность:
5 дней | 40 ак. часов
Цена:

5730 BYN с НДС 20%

Материал данного курса позволит слушателям изучить процессы, техники и инструменты обработки инцидентов кибербезопасности. Материал курса охватывает также вопросы организации процессов обработки инцидентов кибербезопасности и их встраивания в общую архитектуру корпоративной кибербезопасности.

Аудитория курса

Инженеры, занимающие обработкой инцидентов кибербезопасности, а также инженеры, занимающиеся цифровой криминалистикой.

Предварительные требования

Необходимо обладать знаниями о мониторинге событий и инцидентов кибербезопасности на уровне курса Мониторинг событий и инцидентов кибербезопасности.

Модуль 1 – Цикл жизни кибератак.

  • Классификация кибератак.
  • Этапа проведения кибератаки.
  • Артефакты кибератак и их взаимосвязь

Модуль 2 – Методология обработки инцидентов кибербезопасности.

  • Процесс обработки инцидентов.
  • Инструменты и инфраструктура для обработки инцидентов.
  • Мониторинг событий и инцидентов.
  • Цифровая криминалистика в рамках обработки инцидентов

Модуль 3 – Реагирование на инциденты кибербезопасности.

  • Начальная реакция на инцидент.
  • Подтверждение инцидента.
  • Определение масштаба инцидента.
  • Разработка и применение немедленных мер по сдерживанию инцидента.
  • Разработка мер расширенного мониторинга инфраструктуры.
  • Разработка мер ликвидации вредоносной активности.
  • Разработка хронологии ликвидации вредоносной активности.
  • Специфика реакции на инциденты, связанные с базами данных.

Модуль 4 – Расширенный мониторинг инфраструктуры.

  • Расширенный мониторинг сети.
  • Расширенный мониторинг конечных устройств.
  • Расширенный мониторинг сервисов и приложений.
  • Отслеживание инцидента с помощью индикаторов компрометации.
  • Использование флагов и маяков в IT-инфраструктуре для мониторинга.

Модуль 5 – Цифровая криминалистика.

  • Процесс проведения криминалистических исследований.
  • Инструменты цифровой криминалистики.
  • Артефакты файловых и операционных систем.
  • Артефакты оперативной памяти.
  • Восстановление хронологии событий по артефактам кибератаки.
  • Формирование и анализ индикаторов компрометации в цифровых системах.
  • Diamond модель и TTP[Tactics, Technics, Procedures] информация.

Модуль 6 – Ликвидация вредоносной активности.

  • Использование индикаторов компрометации для обнаружения вредоносной активности.
  • Ликвидация вредоносной активности в сети.
  • Ликвидация вредоносной активности на конечных устройствах.
  • Ликвидация вредоносной активности сервисов и приложений.
  • Документирование процесса и результатов ликвидации вредоносной активности.

Модуль 7 – Обработка инцидентов в архитектуре корпоративной кибербезопасности.

  • Архитектура корпоративной кибербезопасности.
  • Рекомендации по стратегической модернизации процессов и архитектуры корпоративной кибербезопасности на основе данных об инцидентах.
  • Встраивание процессов обработки инцидентов в процессы корпоративной кибербезопасности.
Онлайн формат обучения

Онлайн обучение - это курс, который проходит в режиме реального времени под руководством преподавателя по такому же графику как и очное обучение. Наш учебный центр может организовывать курсы только в онлайн формате или в смешанном, когда часть слушателей находится в классе очно, а часть подключается онлайн.

Занятия на большинстве наших курсов занимают 8 академических часов в день (с 10:00 до 17:00), также есть отдельные программы вечернего онлайн обучения. Чтобы наши студенты не уставали в процессе учебы, мы делаем небольшие перерывы на чай/кофе, при полнодневном обучении также есть время на полноценный обеденный перерыв.

В процессе обучения вы сможете задавать вопросы и общаться с преподавателем и остальными участниками как с помощью чата, так и голосом при наличии микрофона.

В зависимости от выбранной программы обучения, каждому участнику будет предоставлен доступ к заренее настроенной виртуальной машине с лабораторными заданиями. Для удобства мы рекомендуем слушателям подключить 2 монитора, на одном из которых будет учебный материал/трансляция преподавателя, а на другом открыт стенд для выполнения практических заданий. На части из курсов (не всех) предусмотрена запись тренинга, которую слушатели могут просмотреть, если по какой-то причине пропустили часть занятия.

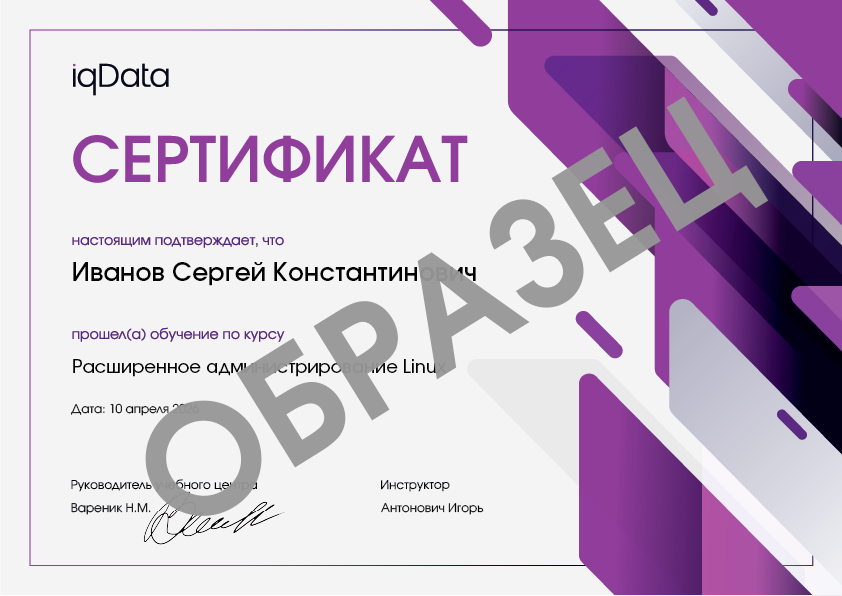
Документы об окончании курса

  • Сертификат Учебного центра iqData
  • Cертификат об обучении установленного образца

сертификат iqData об обучении на курсеСертификат установленного образца

Учились на этом курсе?

Другие курсы Операционная кибербезопасность

Ближайшие даты
7-11 декабря
10:00 - 17:00
Онлайн