Мы используем файлы cookie для улучшения вашего опыта использования сайта. Это позволяет нам анализировать, как посетители взаимодействуют с сайтом, и делать его лучше. Продолжая использовать сайт, вы соглашаетесь на использование файлов cookie. Подробную информацию вы найдете в политике обработки персональных данных.

Техники и инструменты, повышающие защищенность компьютеров сети предприятия. Защита от хакерских атак

Вендор:
Авторский курс
Направление:
Безопасность
Продукт:
-
Код курса:
TechSafe
Длительность:
5 дней | 40 ак. часов
Цена:

2340 BYN c НДС 20%

Курс фокусируется на практических навыках защиты, обнаружения и реагирования на сетевые угрозы. Программа построена на принципах защиты (Protect), обнаружения (Detect), реагирования (Respond) и поддержания (Sustain). Серьезное преимущество курса – его практическая направленность. Более 70% времени - практическая работа и работа с реальными инструментами.

Программа курса не менее, чем на 80% соотносится с программой сертифицированного курса Certified Network Defender (CND), поэтому данный курс является полезным и качественным подспорьем при подготовке к сдаче сертификационного экзамена.

Целевая аудитория

  • Директоры структурного подразделения информационной безопасности
  • Руководители ИТ-подразделений
  • Специалисты информационной безопасности
  • Специалисты смежных подразделений, сталкивающихся с вопросами обеспечения безопасности инфрастуктуры
  • Системные администраторы

Предварительные требования

  • Навыки системного администрирования Active Directory
  • Опыт работы с командной строкой Linux и Windows
  • Понимание основ информационной безопасности

Приобретаемые знания и навыки

По окончании курса слушатели освоят:

  • Настройку межсетевого экрана, брандмауэров на серверах и рабочих станциях
  • Централизованная аутентификация и авторизация средствами контроллера домена
  • Выявление аномальной сетевой активности средствами IDS/IPS
  • Контроль доступа в интернет для доменных пользователей
  • Защиту на уровне сетевого узла: system hardening; prevent brute force and dictionary attacks; rkhunter / chkrootkit; regular security updates
  • Технологии шифровая дисков
  • Дискретное управление доступом
  • Мандатное (принудительное) управление доступом
Модуль 1. «Введение в Defense-in-Depth»

  • Концепция Defense-in-Depth
  • Цели концепции
  • Обзор многоуровневой защиты: политики, процедуры и инструкции, физическая безопасность, периметровая защита (внешний и внутренний периметры), внутренняя сеть, защита на уровне хоста (system hardening), безопасность приложений (защита приложений, антивирусная защита), защита данных
  • Практическая работа: Настройка стенда для выполнения лабораторных работ

Модуль 2. «Политики, процедуры и инструкции»

  • Краткий обзор требований регуляторов: Персональные данные, Коммерческая тайна, ГИС и КИИ
  • Практическая работа: Защита RedOS в соответствии с методическим документом ФСТЭК
  • Краткий обзор ГОСТ серии «Системы менеджмента информационной безопасности» (27000)

Модуль 3. «Физическая безопасность»

  • Факторы, влияющие на физическую безопасность
  • Контроль физической безопасности
  • Методы аутентификации контроля доступа
  • Контроль физической безопасности
  • Безопасность на рабочих местах
  • Кадровая безопасность

Модуль 4. «Периметровая защита»

  • Защита внешнего периметра
  • Практическая работа: Настройка межсетевого экрана
  • Практическая работа: Настройка системы предотвращения вторжений
  • Практическая работа: Настройка VPN-сервера
  • Защита внутреннего периметра
  • Практическая работа: Настройка прокси-сервера
  • Практическая работа: Установка и настройка LogAnalyzer
  • Практическая работа: Централизованный сбор и анализ журналов

Модуль 5. Внутренняя сеть

  • Практическая работа: Установка и настройка контроллера домена
  • Практическая работа: Ввод в домен Windows 11
  • Практическая работа: Ввод RedOS в домен Windows
  • Практическая работа: Ввод ASTRA Linux 1.8 в домен Windows

Модуль 6. Защита на уровне хоста

  • Защита на уровне ядра ОС: Механизмы защиты, интегрированные в ядро Windows, патч Linux Hardened для защиты ядра Linux, защита штатных ядер Linux средствами LKRG
  • Практическая работа: Настройка защиты от эксплойтов в Windows
  • Практическая работа: Сборка ядра Linux с патчем Linux Hardened
  • Практическая работа: Замена штатного ядра на Hardened-ядро
  • Практическая работа: Установка LKRG для защиты штатного ядра

Модуль 7. Безопасность приложений

  • Обзор корпоративных антивирусных средств
  • Практическая работа: Установка и настройка fail2ban
  • Практическая работа: Настройка rkhuter/chkrootkit
  • Практическая работа: Настройка автоматической установки обновлений безопасности в Linux

Модуль 8. Защита данных

  • Технологии шифрования дисков: BitLocker в Windows
  • Практическая работа: Шифрование системного раздела в Windows
  • LUKS в Linux
  • Практическая работа: Создание криптоконтейнера в Linux
  • Технология Direct Access Control: Специфика NT ACL, особенности POSIX ACL
  • Технологии принудительного контроля доступа: введение в SELinux LSM
  • Практическая работа: Защита веб-сервера средствами SELinux
  • Знакомство с AppArmor LSM
  • Практическая работа: Защита критичной программы средствами AppArmor
  • Краткий обзор Parsec LSM
  • Практическая работа: Влияние уровня целостности на возможности доступа к системе
  • Практическая работа: Влияние уровня конфиденциальности и категорий на возможности доступа
Онлайн формат обучения

Онлайн обучение - это курс, который проходит в режиме реального времени под руководством преподавателя по такому же графику как и очное обучение. Наш учебный центр может организовывать курсы только в онлайн формате или в смешанном, когда часть слушателей находится в классе очно, а часть подключается онлайн.

Занятия на большинстве наших курсов занимают 8 академических часов в день (с 10:00 до 17:00), также есть отдельные программы вечернего онлайн обучения. Чтобы наши студенты не уставали в процессе учебы, мы делаем небольшие перерывы на чай/кофе, при полнодневном обучении также есть время на полноценный обеденный перерыв.

В процессе обучения вы сможете задавать вопросы и общаться с преподавателем и остальными участниками как с помощью чата, так и голосом при наличии микрофона.

В зависимости от выбранной программы обучения, каждому участнику будет предоставлен доступ к заренее настроенной виртуальной машине с лабораторными заданиями. Для удобства мы рекомендуем слушателям подключить 2 монитора, на одном из которых будет учебный материал/трансляция преподавателя, а на другом открыт стенд для выполнения практических заданий. На части из курсов (не всех) предусмотрена запись тренинга, которую слушатели могут просмотреть, если по какой-то причине пропустили часть занятия.

Документы об окончании курса

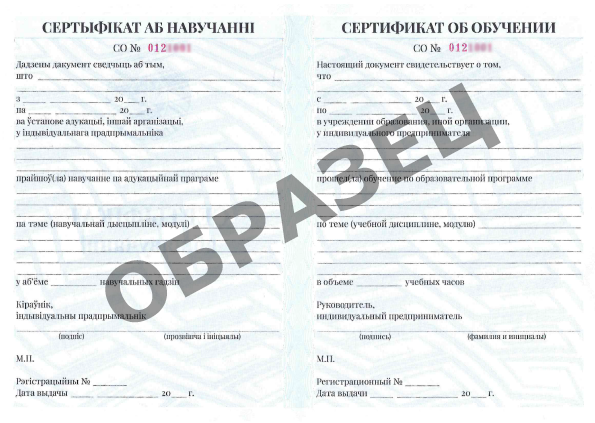
  • Сертификат Учебного центра iqData
  • Cертификат об обучении установленного образцая

сертификат iqData об обучении на курсеСертификат установленного образца

Учились на этом курсе?