Мы используем файлы cookie для улучшения вашего опыта использования сайта. Это позволяет нам анализировать, как посетители взаимодействуют с сайтом, и делать его лучше. Продолжая использовать сайт, вы соглашаетесь на использование файлов cookie. Подробную информацию вы найдете в политике обработки персональных данных.

Поиск и устранение неисправностей в работе межсетевых экранов UserGate

Вендор:
UserGate
Направление:
Безопасность
Продукт:
UserGate NGFW
Код курса:
UG.TSHOOT
Длительность:
5 дней | 40 ак. часов
Цена:

9810 BYN с НДС 20%

Интенсивный практический курс для системных/сетевых администраторов и инженеров по информационной безопасности, которые уже знакомы с базовой эксплуатацией UserGate NGFW и хотят научиться быстро диагностировать, локализовывать и устранять реальные проблемы в работе NGFW.
На курсе слушатели вначале самостоятельно проходят сценарии по поиску и устранению неисправностей без пошаговых инструкций, затем производится разбор решения вместе с инструктором.

Формат: онлайн

Целевая аудитория

Сетевые администраторы, инженеры по безопасности, администраторы UserGate NGFW.

Предварительные требования

Программа курса

1. Методы устранения неисправностей

  • системный подход к диагностике сетевых неисправностей;
  • принципы диагностики;
  • методологии устранения сетевых неисправностей;
  • распространённые подходы к диагностике сетевых неисправностей;
  • использование процедур устранения неисправностей;
  • рекомендуемые практики планового обслуживания сетевого оборудования.

2. Инструментарий для поиска неисправностей

  • расширенный поиск в разделе «Политики сети»;
  • раздел «Диагностика и мониторинг»;
  • средства анализа трафика;
  • средства просмотра логов;
  • системные журналы устройств UserGate;
  • поиск и фильтрация данных в журналах;
  • использование команды c URL

3. Установка и развёртывание ПАК или виртуального решения

  • установка ПАК;
  • развёртывание виртуального решения;
  • первоначальное подключение к устройству.
  • Лабораторная работа 3.1. «Коммутация и роли виртуальных машин»

4. Первоначальная конфигурация, активация лицензии

  • настройка port0; ▪ инициализация устройства; ▪ активация лицензии; ▪ настройки, необходимые для онлайн-активации лицензии; ▪ настройка синхронизации времени.
  • Лабораторная работа 4.1. «Топология стенда» 

5. Кластеры

  • кластер конфигурации; ▪ кластер отказоустойчивости.
  • Лабораторная работа 5.1. «Знакомство со стендом. Восстановление доступа к центральному NGFW»

6. Настройки сети

  • зоны; ▪ физические интерфейсы; ▪ логические интерфейсы; ▪ шлюзы; ▪ виртуальные маршрутизаторы; ▪ DHCP; ▪ DNS.
  • Лабораторная работа 6.1. «Базовая настройка NGFW в филиале»

7. Политики сети

  •  библиотеки: локальные и обновляемые; ▪ межсетевой экран; ▪ SNAT, NoNAT; ▪ DNAT и Port Forwarding; ▪ Policy‑Based Routing; ▪ MultiWAN, MultiWAN в кластере; ▪ балансировка нагрузки; ▪ пропускная способность. Лабораторная работа 7.1. «Отказоустойчивость сети и доступность устройств» Лабораторная работа 7.2. «Политики сети»
  • Лабораторная работа 7.3. «Multihome, NAT»

8. Анализ приложений, СОВ

  • анализ приложений L7; ▪ система обнаружения вторжений.
  • Лабораторная работа 8.1. «Анализ приложений L7» 

9. Сертификаты

  • локальный удостоверяющий центр; ▪ корпоративный удостоверяющий центр; ▪ инспектирование SSL.
  • Лабораторная работа 9.1. «Сертификаты, инспектирование SSL»

10. Идентификация пользователей

  • локальные пользователи; ▪ серверы аутентификации и профили аутентификации; ▪ Captive-портал; ▪ технология UserID; ▪ идентификация администраторов. Права доступа администраторов.
  • Лабораторная работа 10.1. «Ролевая модель администрирования»
  • Лабораторная работа 10.2. «UserID, WEC»
  • Лабораторная работа 10.3. «Гостевая сеть, авторизация с помощью captive-портала»

11. Маршрутизация

  •  статическая маршрутизация; ▪ динамическая маршрутизация. OSPF; ▪ динамическая маршрутизация. BGP; ▪ динамическая маршрутизация. BFD.
  • Лабораторная работа 11.1. «Маршрутизация BGP и СОВ»
  • Лабораторная работа 11.2. «Маршрутизация OSPF» 

12. Политики безопасности

  • прокси прозрачный и явный; ▪ фильтрация контента.
  • Лабораторная работа 12.1. «Политики безопасности»

13. VPN

  • Методы диагностики VPN.
  • Лабораторная работа 13.1. «VPN Site-to-Site»

14. Мониторинг и оповещения

Лабораторная работа 14.1. «Мониторинг системы и бэкап конфигурации»

Онлайн формат обучения

Онлайн обучение - это курс, который проходит в режиме реального времени под руководством преподавателя по такому же графику как и очное обучение. Наш учебный центр может организовывать курсы только в онлайн формате или в смешанном, когда часть слушателей находится в классе очно, а часть подключается онлайн.

Занятия на большинстве наших курсов занимают 8 академических часов в день (с 10:00 до 17:00), также есть отдельные программы вечернего онлайн обучения. Чтобы наши студенты не уставали в процессе учебы, мы делаем небольшие перерывы на чай/кофе, при полнодневном обучении также есть время на полноценный обеденный перерыв.

В процессе обучения вы сможете задавать вопросы и общаться с преподавателем и остальными участниками как с помощью чата, так и голосом при наличии микрофона.

В зависимости от выбранной программы обучения, каждому участнику будет предоставлен доступ к заренее настроенной виртуальной машине с лабораторными заданиями. Для удобства мы рекомендуем слушателям подключить 2 монитора, на одном из которых будет учебный материал/трансляция преподавателя, а на другом открыт стенд для выполнения практических заданий. На части из курсов (не всех) предусмотрена запись тренинга, которую слушатели могут просмотреть, если по какой-то причине пропустили часть занятия.

Документы об окончании курса

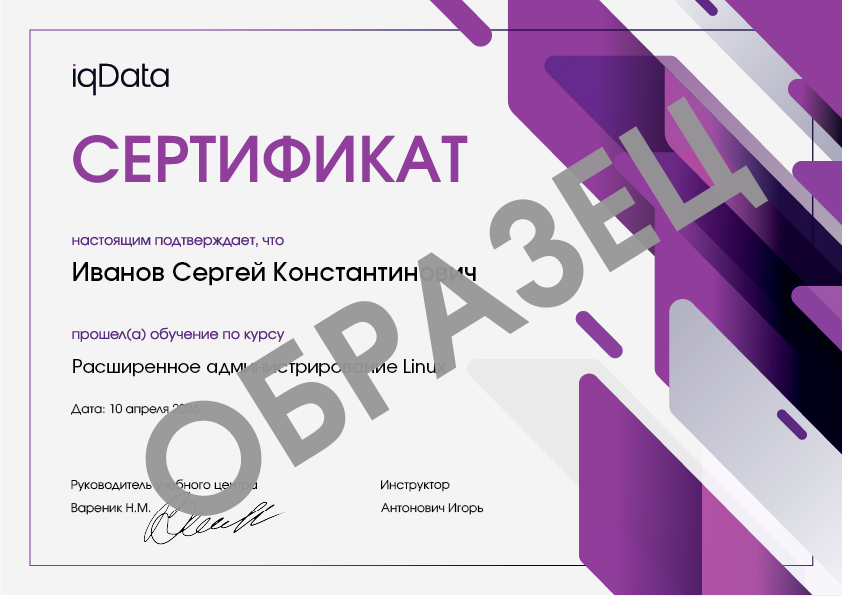
  • Сертификат UserGate об окончании авторизованного курса
  • Сертификат Учебного центра iqData
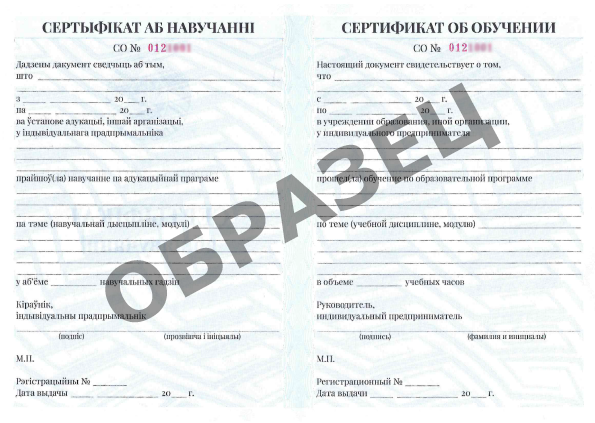
  • Cертификат об обучении установленного образца

Сертификат Usergate  сертификат iqData об обучении на курсе Сертификат установленного образца

Учились на этом курсе?