Мы используем файлы cookie для улучшения вашего опыта использования сайта. Это позволяет нам анализировать, как посетители взаимодействуют с сайтом, и делать его лучше. Продолжая использовать сайт, вы соглашаетесь на использование файлов cookie. Подробную информацию вы найдете в политике обработки персональных данных.

Zabbix уровень 3. Профессиональный курс по мониторингу Zabbix для инженерных подразделений

Вендор:
Авторский курс
Направление:
Мониторинг
Продукт:
Zabbix
Код курса:
ZAB_prof
Длительность:
5 дней | 40 ак. часов
Цена:

4920 BYN с НДС 20%

Слушатели данного курса получат глубокие знания о том, как устроен Zabbix на уровне процессов, очередей, блокировок и взаимодействия с базой данных. Вы освоите внедрение сложных enterprise-архитектур с многоуровневыми прокси, DMZ и изолированными площадками. Научится оптимизировать TimescaleDB, управлять retention-политиками и настраивать continuous aggregates. Поймёте, как диагностировать узкие места производительности, профилировать задержки и анализировать работу прокси.

Обучение даст компетенции в области расширенной безопасности: правильная работа с TLS и сертификатами, управление секретами через внешние хранилища, построение корректного RBAC для больших команд, защита API и контроль целостности конфигурации. Слушатели смогут расследовать инциденты, анализировать журналы аудита, выявлять компрометацию токенов и подмену данных агентами.

Слушатели освоят экспертный уровень владения SNMP: глубокое понимание SNMPv3, работу с контекстами, privacy-протоколами, MIB и сложными LLD-сценариями. Научитесь строить полноценный trap-пайплайн от snmptrapd до события в Zabbix, создавать много-вендорные шаблоны, мониторить инженерные системы и анализировать поведение сетевых устройств.

Практическая часть курса позволяет закрепить навыки на реальном оборудовании — маршрутизаторах и коммутаторах с поддержкой SNMPv3, системах электропитания, PDU и климатическом оборудовании. При необходимости часть устройств может быть заменена эмуляторами, что создаёт дополнительные учебные задачи, полезные для отработки навыков траблшутинга.

Целевая аудитория

Курс предназначен для инженеров, которые уже работают с Zabbix и хотят перейти на уровень экспертного владения системой. Он подойдёт тем, кто отвечает за эксплуатацию крупных инфраструктур, производительность мониторинга, безопасность, интеграцию с инженерными системами, а также за расследование инцидентов. Это специалисты NOC, DevOps, SecOps, сетевые инженеры, инженеры ЦОД, архитекторы мониторинга и администраторы крупных корпоративных систем.

Приобретаемые знания и навыки

После завершения курса слушатель способен самостоятельно организовывать, внедрять и поддерживать мониторинг enterprise-масштаба, оптимизировать производительность, выстраивать безопасные решения и решать сложные инциденты в инфраструктуре Zabbix.

Предварительная подготовка

Прохождение курса Zabbix уровень 2. Специалист по мониторингу ИТ инфраструктуры предприятия.
Учебно-методические материалы

Электронные учебные пособия на русском и английском языках.

Модуль 1. Архитектура Enterprise-масштаба, производительность и диагностика

1. Расширенные архитектуры Zabbix (multi-proxy, DMZ, air-gap).

  • Многоуровневые прокси (proxy → proxy → server).
  • Архитектуры в сегментированных сетях (DMZ, air-gap площадки).

2. Оптимизация TimescaleDB: chunking, retention, continuous aggregates.

  • Continuous aggregates
  • Retention policies для разных типов данных
  • Настройка размера chunk’ов

1.3. Внутренняя механика процессов Zabbix Server.

  • Потоки данных: Collector → Preprocessor → Synchronizer → DB
  • Как процессы борются за ресурсы: locks, cache fragmentation

1.4. Расширенная диагностика очередей и процессов.

  • queue-hotspots: поиск причины «забитой» очереди
  • анализ зависаний poller’ов и заблокированных процессов

1.5. Профилирование задержек (latency profiling).

  • Трассировка прохождения метрики от агента до триггера
  • Использование internal items для профилирования

1.6. Анализ производительности Proxy.

  • Proxy buffering
  • Diff-sync конфигурации
  • Диагностика: какие типы данных перегружают прокси

Модуль 2. Расширенная безопасность, контроль доступа и расследование инцидентов

2.1. Глубокий TLS и управление сертификатами.

  • правильные cipher suites
  • CA hierarchy
  • revocation (CRL)

2.2. Secret macros + внешние хранилища секретов.

  • Hashicorp Vault
  • CyberArk
  • Kerberos for DB connections (где актуально)

2.3. RBAC Enterprise и разделение ролей.

  • роли NOC / DevOps / SecOps / Auditor
  • делегирование конфигураций

2.4. Hardening веб-интерфейса и API.

  • CSP
  • защита от CSRF
  • защита токенов API

2.5. Контроль целостности конфигурации.

  • обнаружение несанкционированных изменений
  • сравнение конфигурации с эталоном (GitOps + API)

2.6. Инцидент-менеджмент и расследование атак.

  • анализ логов
  • выявление компрометации токена
  • подмена данных агентом
  • real incident simulation

Практика

  • Настройка TLS всех компонентов
  • Реализация RBAC на 5 ролей
  • Интеграция с SIEM (export audit log)
  • Создание политики безопасности API

Модуль 3. Расширенный SNMP, инженерные системы и trap-пайплайны

3.1. SNMPv3 deep dive: контексты, privacy protocols.

  • SNMPv3 глубоко (Gals расширенный SNMP):
    • контексты
    • user-based security
    • privacy protocols (AES256 и др.)

3.2. Расширенная работа с MIB/OID.

  • преобразование MIB в шаблоны
  • auto-map MIB values → descriptions

3.3. Полный обработчик trap-пайплайна.

  • snmptrapd → handler → preprocessing → event
  • auto-recovery по trap-сообщению

3.4. Advanced SNMP LLD (VLAN, VRF, BGP, UPS).

  • динамическое создание item prototype в зависимости от свойств интерфейсов
  • LLD для VLAN, VRF, BGP-пиров, UPS-батарей

3.5. Мониторинг инженерных систем (UPS, PDU, климат).

  • PDU
  • UPS (EATON/APC)
  • климатическое оборудование
  • датчики среды

3.6. Поведенческий анализ сетевых устройств.

  • detection flapping
  • анализ ошибок/CRC
  • интеллектуальные триггеры для сетевых интерфейсов

Практика

  • Полный SNMPv3 сквозной сценарий
  • Построение SNMP LLD для интерфейсов, VLAN
  • Обработка trap’ов: linkDown, powerLost, tempHigh
  • Создание multi-vendor шаблона (Cisco/Mikrotik/HP/APC)
Онлайн формат обучения

Онлайн обучение - это курс, который проходит в режиме реального времени под руководством преподавателя по такому же графику как и очное обучение. Наш учебный центр может организовывать курсы только в онлайн формате или в смешанном, когда часть слушателей находится в классе очно, а часть подключается онлайн.

Занятия на большинстве наших курсов занимают 8 академических часов в день (с 10:00 до 17:00), также есть отдельные программы вечернего онлайн обучения. Чтобы наши студенты не уставали в процессе учебы, мы делаем небольшие перерывы на чай/кофе, при полнодневном обучении также есть время на полноценный обеденный перерыв.

В процессе обучения вы сможете задавать вопросы и общаться с преподавателем и остальными участниками как с помощью чата, так и голосом при наличии микрофона.

В зависимости от выбранной программы обучения, каждому участнику будет предоставлен доступ к заренее настроенной виртуальной машине с лабораторными заданиями. Для удобства мы рекомендуем слушателям подключить 2 монитора, на одном из которых будет учебный материал/трансляция преподавателя, а на другом открыт стенд для выполнения практических заданий. На части из курсов (не всех) предусмотрена запись тренинга, которую слушатели могут просмотреть, если по какой-то причине пропустили часть занятия.

Документы об окончании курса

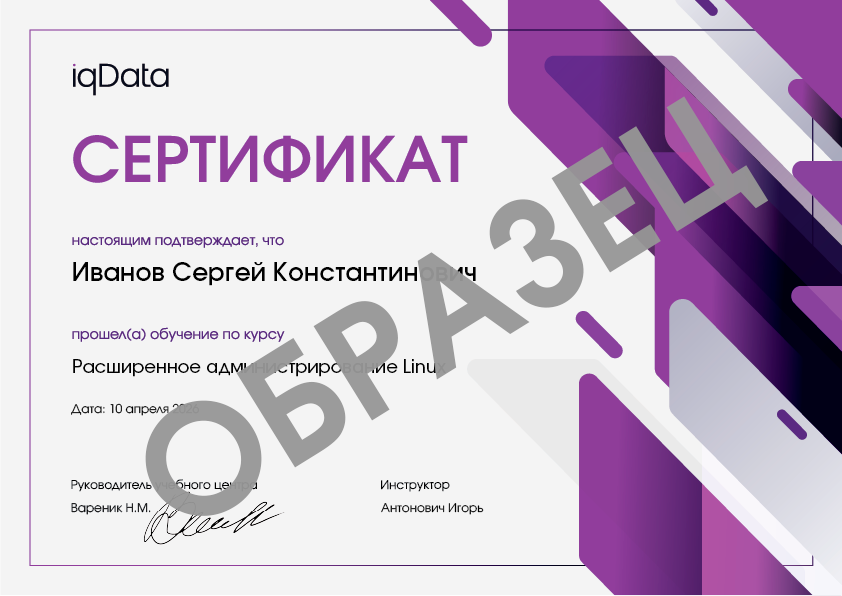
  • Сертификат Учебного центра iqData
  • Cертификат об обучении установленного образцая

сертификат iqData об обучении на курсеСертификат установленного образца

Учились на этом курсе?

Другие курсы Мониторинг инфраструктуры