Мы используем файлы cookie для улучшения вашего опыта использования сайта. Это позволяет нам анализировать, как посетители взаимодействуют с сайтом, и делать его лучше. Продолжая использовать сайт, вы соглашаетесь на использование файлов cookie. Подробную информацию вы найдете в политике обработки персональных данных.

Расследования компьютерных инцидентов. Компьютерная криминалистика

Обучение форензике и компьютерной криминалистике

Вендор:
Авторский курс
Направление:
Безопасность
Продукт:
-
Код курса:
ИБ044
Длительность:
5 дней | 40 ак. часов
Цена:

3600 BYN c НДС 20%

В курсе рассматриваются основные приемы и методы компьютерной криминалистики – форензик. Форензика - раскрытие преступлений, связанных с компьютерной информацией, исследование цифровых следов, методы поиска, получения и закрепления таких доказательств. В ходе изучения курса слушатели приобретут навыки поиска цифровых следов в компьютерных системах, фиксации этих следов, анализа собранных материалов с целью выявления источника атаки и восстановления работоспособности системы, навыки реагирования на инциденты. На курсе будут рассмотрены инструменты для проведения криминалистического анализа и сбора цифровых доказательств, методы и средства по реагированию на инциденты информационной безопасности, техники, затрудняющие криминалистическую экспертизу, психологические особенности расследования преступления.

Целевая аудитория

  • специалисты информационной безопасности
  • руководители структурных подразделений в области информационной безопасности и цифровой криминалистики
  • сотрудники МВД

Предварительные требования

  • опыт поддержки и сопровождения Windows от 3-х лет
  • опыт работы с сетями и сетевым оборудованием от 1 года
  • опыт работы с командной строкой Linux от 1 года

Приобретаемые знания и навыки

По окончании курса слушатели изучат:

  • определить место компьютерной криминалистики в современном мире
  • применять программные средства, необходимые в процессе криминалистического расследования
  • расследовать компьютерные инциденты
  • обозначить структуру жесткого диска
  • применять программные средства для извлечения данных с жестких дисков
  • проводить сбор и анализ данных с систем в организации
  • исследовать носители информации
  • выстроить процесс реагирования на инцидент
Модуль 1. Введение в криминалистику

  • Основы криминалистики
  • Как защищается вредоносное ПО
  • Как защититься от вредоносного ПО
  • Реагирование на инцидент
  • Снятие криминалистического образа
  • Опечатывание объектов
  • Правовая часть
  • Осмотр. Компьютерное исследование
  • Судебная компьютерно-техническая экспертиза
  • Допрос эксперта. Выступление в суде.

Модуль 2. Криминалистика оперативной памяти

  • Что содержится в оперативной памяти
  • Извлечение образа оперативной памяти
  • Форматы дампов памяти
  • Предназначение swapfile.sys
  • Специфика анализа pagefile.sys
  • Лабораторная работа: Создание дампа оперативной памяти с помощью FTK Imager Lite и Dumpit
  • Лабораторная работа: Создание образа жесткого диска с помощью FTK Imager Lite
  • Знакомство с volatility и ее спецификой
  • План поиска аномальных процессов
  • Лабораторная работа: Получение информации об открытых портах и сетевых соединениях
  • Лабораторная работа: Получение данных о процессах, поиск аномальных процессов
  • Лабораторная работа: Анализ образа оперативной памяти
  • Специфика работы процессов в ОС Windows: содержание памяти процесса
  • Обзор стандартных процессов Windows
  • Инъекция DLL в адресное пространство процесса
  • Классификация вредоносного ПО
  • Поиск вредоносного ПО
  • Лабораторная работа: Поиск вредоносного ПО в образе оперативной памяти

Модуль 3. Криминалистика Windows

  • Основные источники доказательств
  • Работа с кэшем реестра в оперативной памяти
  • Лабораторная работа: Поиск учетных записей в образе оперативной памяти
  • Лабораторная работа: Сбор данных из кэша реестра в оперативной памяти
  • Журналы ОС Windows и их назначение
  • Лабораторная работа: Сбор данных из журналов Windows
  • Лабораторная работа: Сбор данных с «живой системы»
  • Криминалистика HDD и SSD
  • Различия между MBR-дисками и GPT-дисками
  • Процесс загрузки ОС Windows
  • Структура логического NTFS-диска
  • Структура GPT-диска
  • Лабораторная работа: Монтирование образа жесткого диска средствами FTK Imager Lite
  • Лабораторная работа: Поиск системного раздела на диске, когда таблица разделов затерта (заполнена нулями)
  • Лабораторная работа: Поиск скрытого зашифрованного криптоконтейнера и криптоключа к нему

Модуль 4. Построение TimeLine

  • Типичные источники данных для Timeline
  • Лабораторная работа: Построение TimeLine средствами AutoPsy
  • Лабораторная работа: Построение TimeLine средствами Mandiant Redline
  • Лабораторная работа: Построение TimeLine на основе образа оперативной памяти
  • Лабораторная работа: Построение TimeLine на основе жесткого диска (системных журналов)
  • Лабораторная работа: Построение TimeLine на основе оперативной памяти и жесткого диска

Модуль 5. Сетевая криминалистика

  • Цели сетевого взлома
  • Отклонения в трафике
  • Данные IDS/IPS
  • Анализ подозрительных файлов
  • Подозрительные IP-адреса
  • Что не нужно делать при сетевом взломе
  • Источники доказательств при сетевом взломе
  • Сетевые снифферы: Wireshark, tcpdump и т.п.
  • Средства противодействия при сетевом взломе
  • Самостоятельная работа: анализ образов сетевого трафика

Модуль 6. Криминалистика Linux

  • Основы Linux для криминалистов
  • Исследование носителей информации
  • Работа с HDD и другими носителями информации
  • Работа с разделами
  • Создание образов дисков и разделов
  • Лабораторная работа: Использование dc3dd для снятия образа корневого радела
  • Лабораторная работа: Монтирование образа корневого раздела
  • Специфика снятия образов оперативной памяти в Linux
  • Инструментарий для снятия образов оперативной памяти в Linux
  • Лабораторная работа: Использование avml для создания образов оперативной памяти
  • Лабораторная работа: Анализ образа оперативной памяти Ubuntu Linux
  • Источники криминалистически значимой информации в Linux
  • Лабораторная работа: Живой криминалистический анализ CentOS

Модуль 7. Реагирование на инциденты

  • Ступени реагирования на инцидент
  • Сбор начальных данных
  • Расследование
  • Реагирование.
  • Нормативно-правовая база
  • Действия после снятия доказательной базы
  • Коллоквиум: Обсуждение известных кейсов
Онлайн формат обучения

Онлайн обучение - это курс, который проходит в режиме реального времени под руководством преподавателя по такому же графику как и очное обучение. Наш учебный центр может организовывать курсы только в онлайн формате или в смешанном, когда часть слушателей находится в классе очно, а часть подключается онлайн.

Занятия на большинстве наших курсов занимают 8 академических часов в день (с 10:00 до 17:00), также есть отдельные программы вечернего онлайн обучения. Чтобы наши студенты не уставали в процессе учебы, мы делаем небольшие перерывы на чай/кофе, при полнодневном обучении также есть время на полноценный обеденный перерыв.

В процессе обучения вы сможете задавать вопросы и общаться с преподавателем и остальными участниками как с помощью чата, так и голосом при наличии микрофона.

В зависимости от выбранной программы обучения, каждому участнику будет предоставлен доступ к заренее настроенной виртуальной машине с лабораторными заданиями. Для удобства мы рекомендуем слушателям подключить 2 монитора, на одном из которых будет учебный материал/трансляция преподавателя, а на другом открыт стенд для выполнения практических заданий. На части из курсов (не всех) предусмотрена запись тренинга, которую слушатели могут просмотреть, если по какой-то причине пропустили часть занятия.

Документы об окончании курса

  • Сертификат Учебного центра iqData
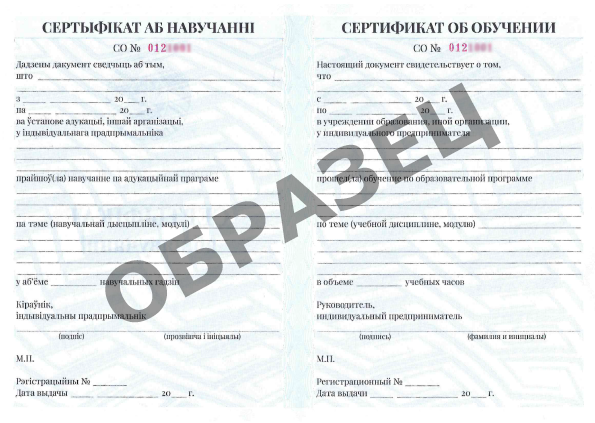
  • Cертификат об обучении установленного образцая

сертификат iqData об обучении на курсеСертификат установленного образца

Учились на этом курсе?

Другие курсы OSINT / Форензика